运维管理5 分钟阅读
SQLServer DBA 必看:一次 DBeaver 导入失败,竟内藏玄机!
在前篇文章《SQL Server 创建账号密码复杂度问题》https://www.modb.pro/db/1963055579975397376中,我们创建了一个具有增删改查权限的数据库账号。然而,用户在使用 DBeaver 连接该账号导入 CSV 文件时遇到了报错:
2025年9月3日阅读—点赞—收藏—
database
在知识库中专注阅读,并随时返回相关工具与课程
在前篇文章《SQL Server 创建账号密码复杂度问题》https://www.modb.pro/db/1963055579975397376中,我们创建了一个具有增删改查权限的数据库账号。然而,用户在使用 DBeaver 连接该账号导入 CSV 文件时遇到了报错:
本章目标:掌握本章核心知识点 前置要求:完成前序章节学习 预计时长:60 分钟
在前篇文章《SQL Server 创建账号密码复杂度问题》中,我们创建了一个具有增删改查权限的数据库账号。然而,用户在使用 DBeaver 连接该账号导入 CSV 文件时遇到了报错:
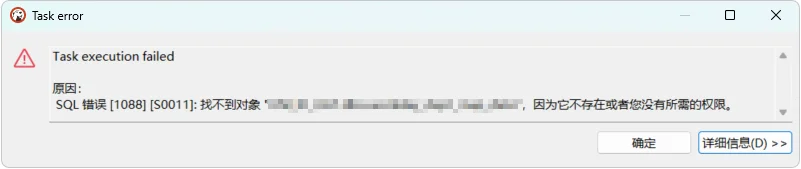
按理说,既然账号具有 insert 权限,DBeaver 导入 CSV 应该能够正常工作啊!为了验证权限是否正确,我试了一下执行 INSERT 语句,数据可以插入成功。
因为 CSV 数据不多,我就先手动把几十条数据先手动 insert 进去了,临时解决了问题,但是后面要是有几千条数据呢?不能还手动 insert 吧,而且这个问题引起了我的好奇心 -- 为什么会出现这种情况呢?
经过深入研究,终于找到了根本原因。本文记录一下问题分析和解决过程,以供后续参考。
使用新创建的账号连接 DBeaver 进行数据导入操作:
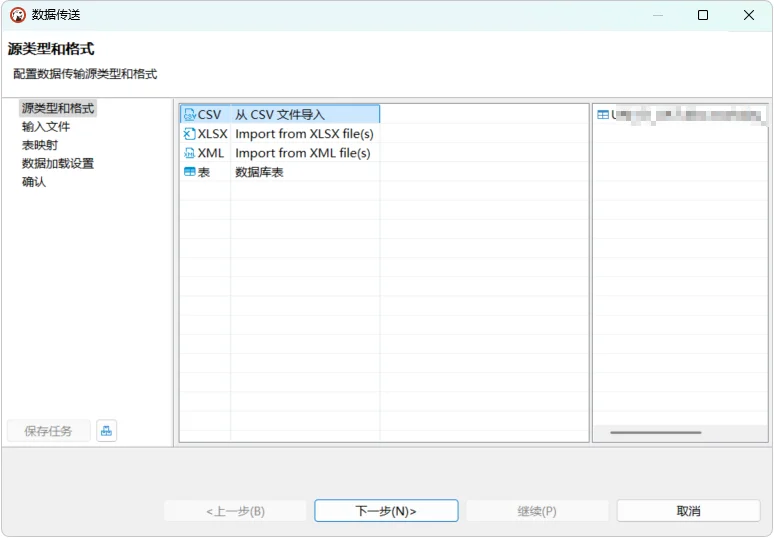
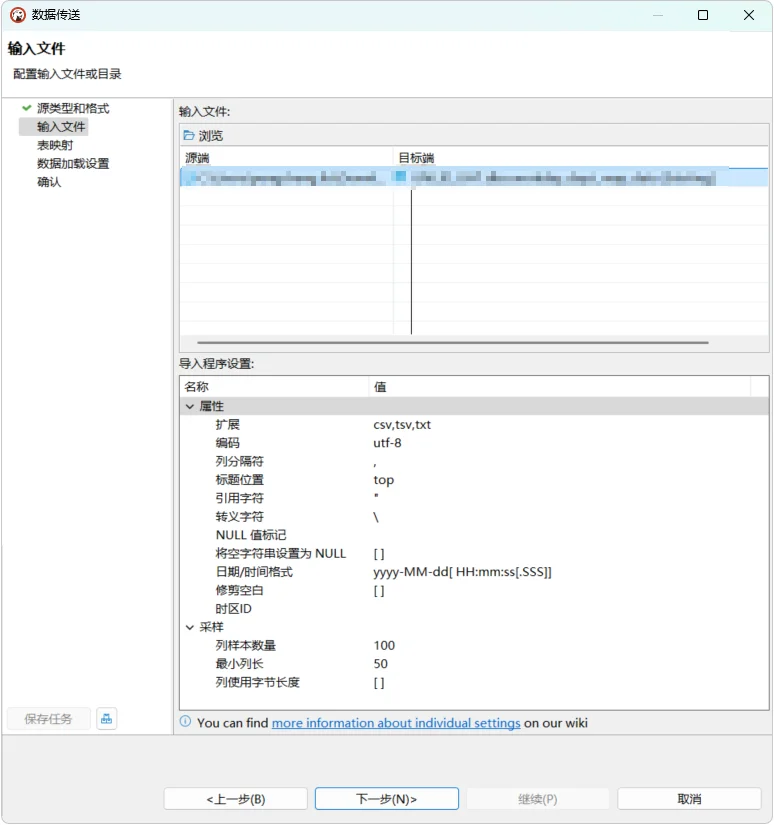
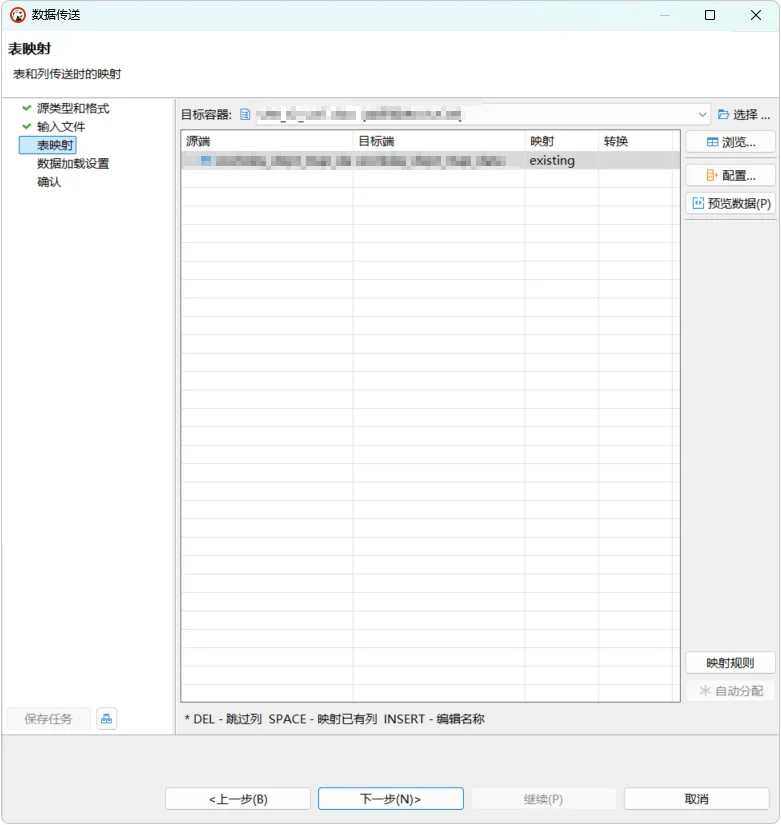
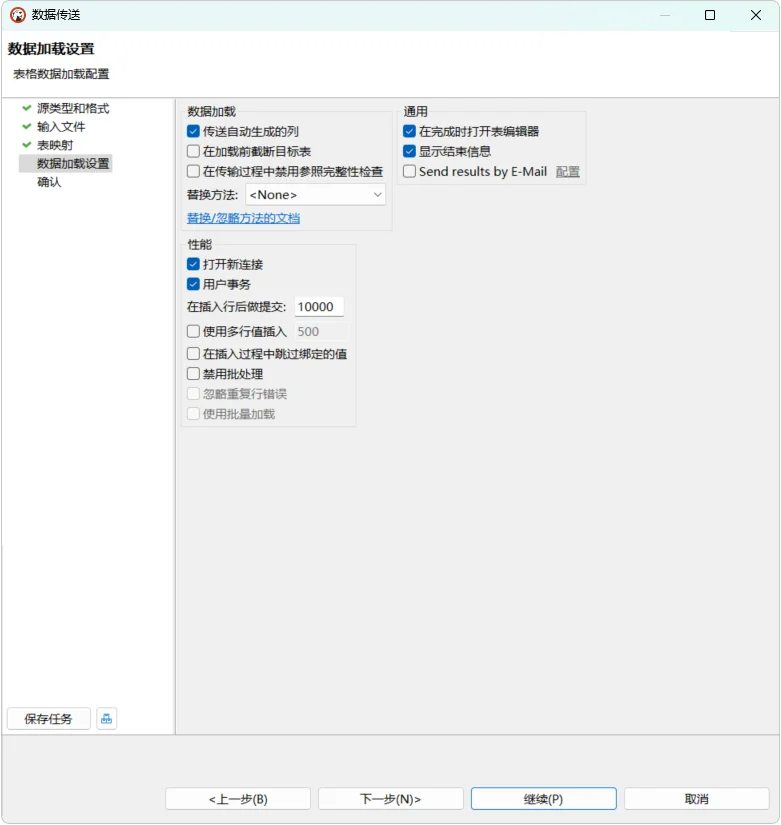
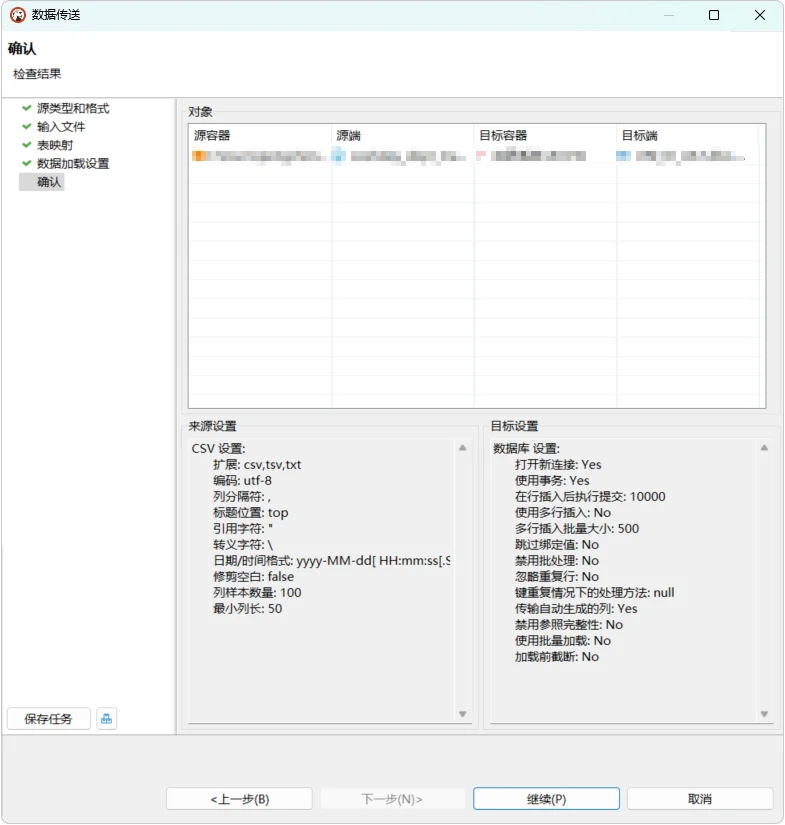
导入过程中出现权限错误:
理论上,DBeaver 导入 CSV 到表中只需要基本的 INSERT 权限。为了找出问题根源,我检查了 DBeaver 导入失败时的详细错误日志:
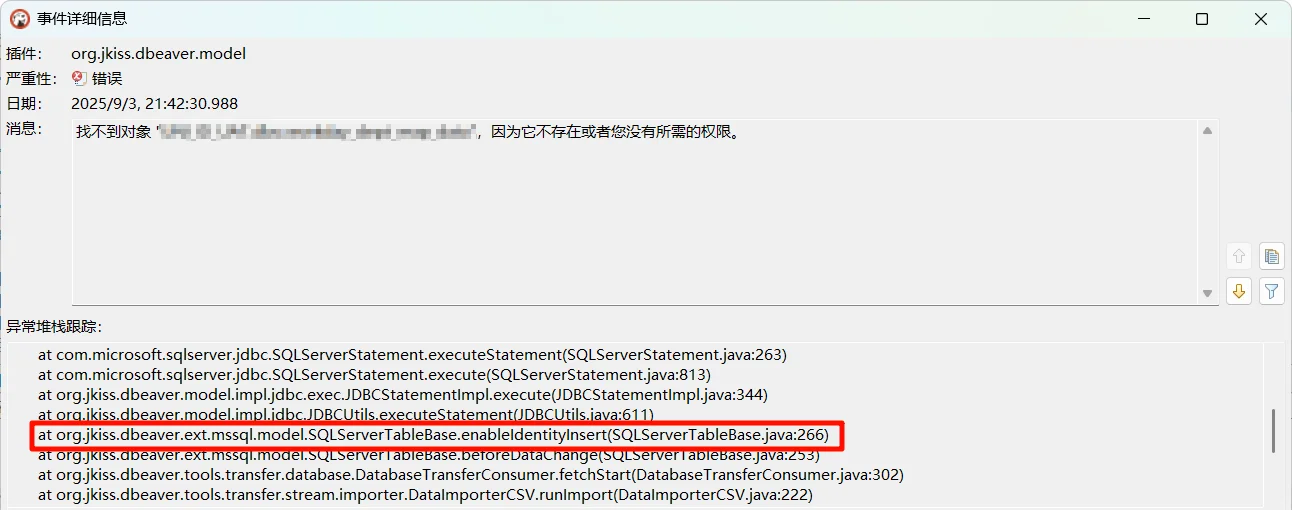
通过分析异常堆栈(这里花费了不少时间),发现错误发生在:
1SQLServerTableBase.enableIdentityInsert(SQLServerTableBase.java:266)2SQLServerTableBase.beforeDataChange(SQLServerTableBase.java:253)这说明 DBeaver 在导入数据前会尝试执行 SET IDENTITY_INSERT ON 操作。具体执行的 SQL 语句应该是:
1SET IDENTITY_INSERT WANGDS.dbo.zhangsan ON;而 SET IDENTITY_INSERT 操作需要表的 ALTER 权限!这是 SQL Server 的安全机制,因为该操作会临时改变表的行为,允许向 IDENTITY 列显式插入值。
为什么会执行 IDENTITY_INSERT 操作?
检查目标表的结构:
1CREATE TABLE WANGDS.dbo.zhangsan (2 id int IDENTITY(1,1) NOT NULL,3......表中确实存在 IDENTITY 自增列 id int IDENTITY(1,1)!
当 DBeaver 检测到目标表含有 IDENTITY 列时,其 SQLServer 适配器会预防性地启用 IDENTITY_INSERT,以确保在 CSV 文件包含 ID 值时也能正确导入。
DBeaver 的完整导入流程如下:
1SET IDENTITY_INSERT WANGDS.dbo.zhangsan ON;2-- 导入数据3SET IDENTITY_INSERT WANGDS.dbo.zhangsan OFF;突然想起来之前看 CSV 文件的发现 ID 列怎么都是空值,这解释了为什么 CSV 文件中的 ID 列都是空值,看来 CSV 文件是没问题的。
为了验证分析结果,手动执行以下 SQL:
1SET IDENTITY_INSERT WANGDS.dbo.zhangsan ON;执行结果确实报错,错误信息与 DBeaver 的报错一致:

问题的解决方法很简单,授予用户对目标表的 ALTER 权限:
1GRANT ALTER ON dbo.zhangsan TO LUCIFER;执行该语句后,DBeaver 导入功能恢复正常。
在问题排查过程中,以下 SQL 语句提供了重要的诊断信息:
1-- 查找包含特定关键词的最近执行语句,用于排查 IDENTITY_INSERT 相关操作2SELECT TOP 203 qt.text AS sql_text,4 qs.execution_count,5 qs.last_execution_time,6 qs.total_elapsed_time,7 qs.total_logical_reads8FROM sys.dm_exec_query_stats qs9CROSS APPLY sys.dm_exec_sql_text(qs.sql_handle) qt10WHERE qt.text LIKE '%zhangsan%'11 OR qt.text LIKE '%IDENTITY_INSERT%'12ORDER BY qs.last_execution_time DESC;1314-- 专门查找 ALTER 语句,用于确认是否有实际的表结构修改操作15SELECT TOP 1016 qt.text AS sql_text,17 qs.last_execution_time18FROM sys.dm_exec_query_stats qs19CROSS APPLY sys.dm_exec_sql_text(qs.sql_handle) qt20WHERE qt.text LIKE '%ALTER%'21 AND qt.text LIKE '%zhangsan%'22ORDER BY qs.last_execution_time DESC;2324-- 查看用户所属的数据库角色,了解用户通过角色继承了哪些权限25SELECT26 p.name AS principal_name,27 p.type_desc AS principal_type,28 r.name AS role_name29FROM sys.database_principals p30LEFT JOIN sys.database_role_members rm ON p.principal_id = rm.member_principal_id31LEFT JOIN sys.database_principals r ON rm.role_principal_id = r.principal_id32WHERE p.name = 'LUCIFER';3334-- 查看用户直接被授予的对象级权限,显示用户对特定对象(表、视图等)的权限35SELECT36 p.permission_name,37 p.state_desc,38 s.name AS schema_name,39 o.name AS object_name40FROM sys.database_permissions p41LEFT JOIN sys.objects o ON p.major_id = o.object_id42LEFT JOIN sys.schemas s ON o.schema_id = s.schema_id43WHERE p.grantee_principal_id = USER_ID('LUCIFER')44ORDER BY s.name, o.name;4546-- 查看用户的所有有效权限(包括通过角色继承的),这是最全面的权限检查,包括直接权限和角色权限47SELECT48 p.permission_name,49 p.state_desc,50 p.class_desc,51 ISNULL(s.name, '') AS schema_name,52 ISNULL(o.name, '') AS object_name53FROM sys.database_permissions p54LEFT JOIN sys.objects o ON p.major_id = o.object_id55LEFT JOIN sys.schemas s ON o.schema_id = s.schema_id56WHERE p.grantee_principal_id = USER_ID('LUCIFER')57 OR p.grantee_principal_id IN (58 SELECT role_principal_id59 FROM sys.database_role_members60 WHERE member_principal_id = USER_ID('LUCIFER')61 )62ORDER BY p.permission_name, s.name, o.name;当然还有很多授权的语句,就不一一列举了!
在技术问题的排查过程中,表面现象往往只是冰山一角。本次问题看似是简单的权限不足,但实际涉及到 DBeaver 内部的导入机制和 SQLServer 的安全策略。
通过这次问题的解决,不仅找到了根本原因,还深入了解了 DBeaver 的内部工作机制和 SQL Server 的权限管理体系。正如古语所言:"山重水复疑无路,柳暗花明又一村",技术问题的解决过程虽然曲折,但最终的收获往往超出预期。